
サイバーセキュリティ経営ガイドラインは、経済産業省とIPAが出している、経営者のリーダーシップの下でサイバーセキュリティ対策を進めるためのガイドラインです。最新はVer3.0です。 対象として書かれているのは、小規模事業者を除く会社のうち、ITを供給する会社と、ITが経営戦略上欠かせない会社の経営者です。
うちが対象かの見分け方、取引先から示されたときの受け止め方、3原則と重要10項目、中小企業がまず押さえる4つと★3とのつながりがわかります。
サイバーセキュリティ経営ガイドラインとは(最新はVer3.0)
サイバーセキュリティ経営ガイドラインとは、経済産業省とIPAが発行した、経営者のリーダーシップの下でサイバーセキュリティ対策を推進するためのガイドラインです [1]。最新はVer3.0で、発行は2023年3月24日です [2]。2026年4月に公開されたIPAの案内のページも、Ver3.0を指しています [1]。
中身の柱は2つあります。経営者が認識すべき「3原則」と、経営者がCISO等(セキュリティ対策の責任者となる担当幹部)に指示すべき「重要10項目」です [2]。ガイドラインとあわせて、実際に進めるための資料もあります。
プラクティス集は第4版が2023年10月31日に出ており、重要10項目を実践するための事例を集めたものです [3]。可視化ツールは、重要10項目の実施状況を5段階で見える化するExcelのツールです。中小企業でどう使うかは、可視化ツールとプラクティス集の使い方で説明します。
中小企業は対象?見分け方
小規模事業者を除く中小企業は、対象に入りえます。 対象として書かれているのは、「大企業及び中小企業(小規模事業者を除く)のうち、ITに関するシステムやサービス等を供給する企業及び経営戦略上ITの利活用が不可欠である企業の経営者」です [5]。
つまり、会社の大きさだけでは決まりません。うちが当てはまるかは、次の2つの問いで見分けられます。
- 小規模事業者に当たるか
- ITを供給しているか、ITが経営戦略上欠かせないか
例えば、ソフトウェアの受託開発やシステムの保守を請け負う会社は、ITのシステムやサービスを供給する企業に当たりえます。ネット通販の売上が中心の会社は、経営戦略上ITの利活用が欠かせない企業に当たりえます。最後は自社の事業の中身で判断してください。
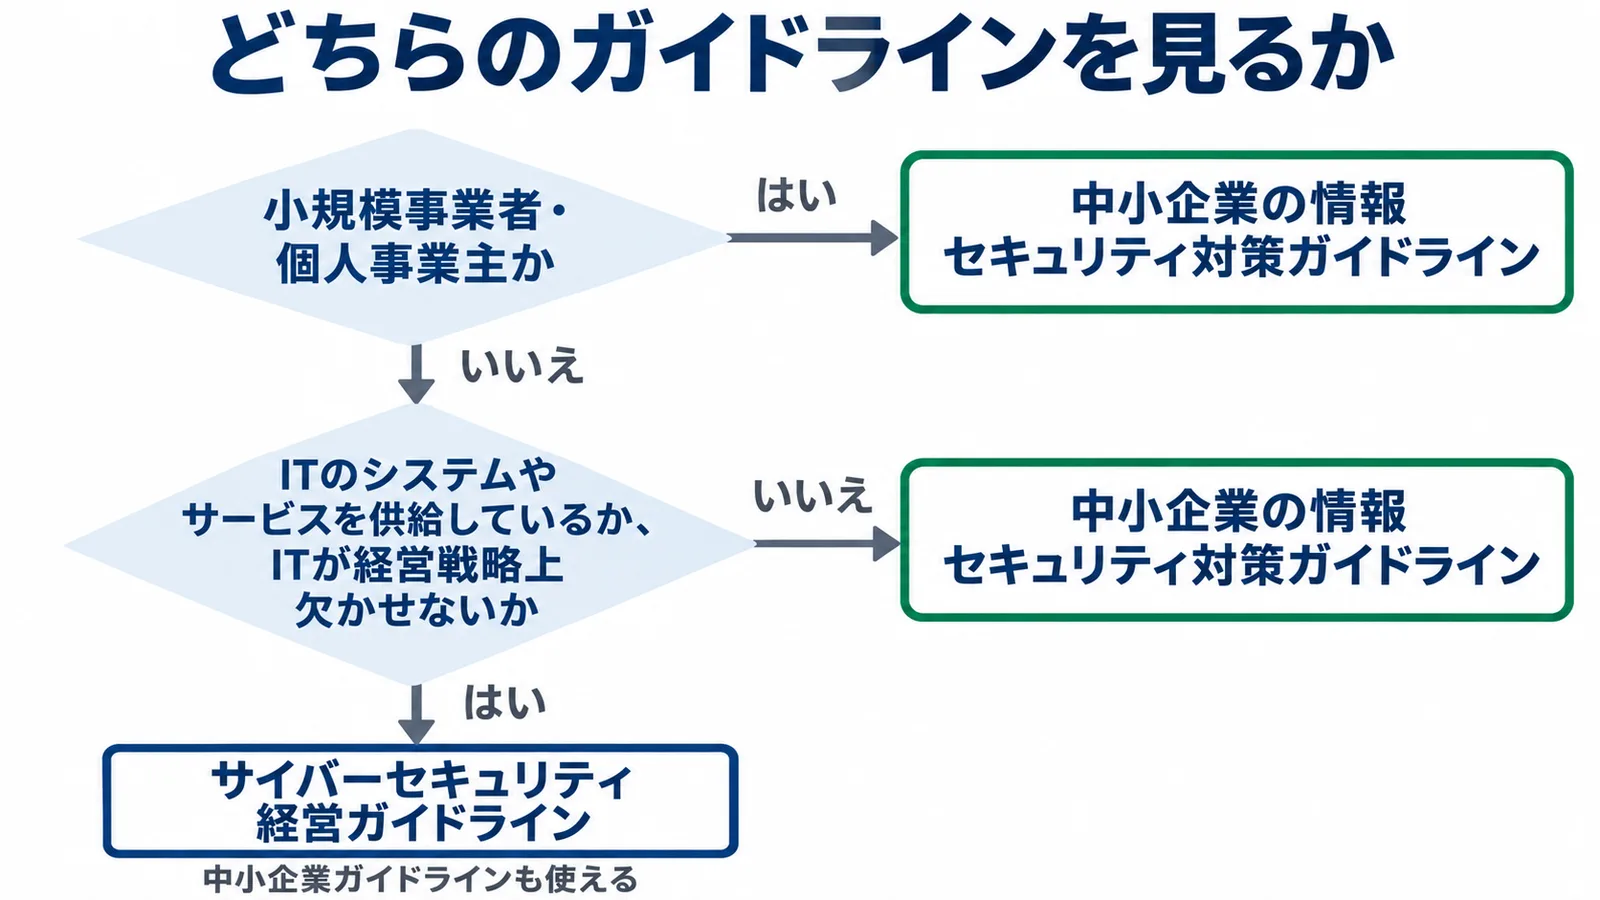
どちらにも当たらない会社や、小規模事業者は、IPAの「中小企業の情報セキュリティ対策ガイドライン」が合います。こちらは業種を問わず、中小企業及び小規模事業者(法人、個人事業主、各種団体を含む)が対象です [5]。業種による区切りがないので、経営ガイドラインの対象に当たる中小企業も、こちらを使えます。
経営ガイドラインVer3.0と中小企業ガイドライン(当時の第3.1版)は、「整合性を確保」した関係にあります [2]。中小企業向けの進め方は、中小企業の情報セキュリティ対策ガイドラインの解説にまとめています。
守る義務はある?取引先などから示されたら
法律ではなく、経営者向けのガイドライン(指針)です。 経営者のリーダーシップの下でサイバーセキュリティ対策を推進するために作られたものです [1]。ただ、取引先から示されたときは、その背景を知っておくと受け止めやすくなります。
重要10項目の指示9は、国内外の拠点、ビジネスパートナーやシステム管理の運用委託先等を含めた対策状況を把握させ、契約で担うべき役割と責任範囲を明確にさせる項目です。実践に向けたファーストステップとして考えられるのは、「サイバーセキュリティリスクのある委託先の特定」と、その委託先の「サイバーセキュリティ対策状況の把握」の2点です [2]。
取引先から示されたのは、取引先がこの指示9を実践する中で、委託先や取引先である自社の対策状況を確かめようとしている場面だと考えられます。そうであれば、まず何を求められているのかを確かめましょう。求められるものは、例えば次のように分かれます。
- チェックシートへの回答
- 契約書の条項への同意
- SCS評価制度の★の取得
チェックシートへの答え方はセキュリティチェックシートの記事、★を求められたときに確かめることはSCS評価制度を求められたらで説明しています。
自社が経営ガイドラインの対象に当たらないときは、中小企業ガイドラインで取り組んでいることを伝えるのが一つの答え方です。例えば「当社は中小企業の情報セキュリティ対策ガイドラインに沿って、基本方針を定め、担当者と緊急時の連絡体制を決めています」のように、決めていることを具体的に伝えましょう。
3原則と重要10項目
経営者が認識すべき3原則は、次の3つです。 [2]
- 経営者のリーダーシップが重要
- サプライチェーン全体にわたる対策への目配り
- 社内外関係者との積極的なコミュニケーション
重要10項目は、経営者がCISO等に指示すべき項目で、それぞれに「指示内容」があります。指示内容を短くまとめると、次のとおりです [2]。
| 番号 | 項目 | 何をさせるか |
|---|---|---|
| 1 | サイバーセキュリティリスクの認識、組織全体での対応方針の策定 | リスクを経営リスクとして認識し、組織全体の対応方針(セキュリティポリシー)を作って対外的に宣言させる |
| 2 | サイバーセキュリティリスク管理体制の構築 | 関係者の役割と責任を明確にし、リスク管理体制を作らせる |
| 3 | サイバーセキュリティ対策のための資源(予算、人材等)確保 | 必要な予算・人材を確保して対策に取り組ませ、役職員の人材育成を進めさせる |
| 4 | サイバーセキュリティリスクの把握とリスク対応に関する計画の策定 | 事業に使うデジタル環境・サービス・情報を特定してリスクを識別し、対応計画を作らせる |
| 5 | サイバーセキュリティリスクに効果的に対応する仕組みの構築 | 防御・検知・分析の仕組みを作り、変化に応じて見直させる |
| 6 | PDCAサイクルによるサイバーセキュリティ対策の継続的改善 | PDCAサイクルを回し、対策の状況を定期的に報告させ、改善状況を開示させる |
| 7 | インシデント発生時の緊急対応体制の整備 | 制御系を含むサプライチェーン全体のインシデントに対応できる体制(CSIRT等)を整え、演習させる |
| 8 | インシデントによる被害に備えた事業継続・復旧体制の整備 | いつまでに復旧すべきかを決め、復旧の手順書と体制を整え、サプライチェーンも含めた演習をさせる |
| 9 | ビジネスパートナーや委託先等を含めたサプライチェーン全体の状況把握及び対策 | 国内外の拠点や委託先等を含めた対策状況を把握させ、契約で役割と責任範囲を明確にさせる |
| 10 | サイバーセキュリティに関する情報の収集、共有及び開示の促進 | 攻撃や対策の情報を共有する関係を作り、被害の報告・公表に備えさせる |
中小企業ガイドラインにも、経営者向けの「3原則」と「重要7項目の取組」があります。中小企業向けの言葉で読みたいときは、経営者がやること(3原則と重要7項目)を見てください。
中小企業がまず押さえる4つ
中小企業は、10項目のうち土台になるところを4つにまとめ、そこから順番に進めましょう。 プラクティス・ナビの案内では、紹介するプラクティス(実際の企業の施策をもとにした事例)について、そのまま実践するだけでなく、各社のこれまでの施策などをもとに、適用できるかや実践の手順を柔軟に検討するよう勧めています [1]。これは事例の使い方の話で、10項目そのものを省いてよいという意味ではありません。
最初に押さえる4つは、指示1・2・3・7・8・9を4つにまとめたものです。中小企業ガイドラインの重要7項目に近い取組があり、SCS評価制度の★3にも当たる項目があるものを選びました。
方針を決めて示す(指示1)
指示1は、サイバーセキュリティのリスクを経営リスクとして認識し、組織全体の対応方針を作って、対外的に宣言させる項目です。ファーストステップとして考えられることの一つが、「既存のセキュリティポリシーの内容を確認し、サイバーセキュリティの観点から必要な改訂をする」ことです [2]。中小企業ガイドラインの取組1も、基本方針を定めて宣言することです [5]。
方針がまだない会社は、短い基本方針から始めましょう。書き方と例文は情報セキュリティ基本方針の記事にあります。
担当者と予算を決める(指示2・3)
指示2はリスク管理の体制、指示3は予算と人材の確保です。ファーストステップとして考えられるのは、次のようなことです [2]。
- 足りていない役割を特定し、役割と責任の範囲を取り決める
- 必要な対策を明確にし、経営者に報告して承認を得る
- 専門ベンダの活用も考えて、自社の要員が最低限持つべき知識・スキルを決める
自社でセキュリティの人材を雇うのが難しい場合は、外部の専門ベンダの活用を検討することが望まれます [2]。
中小企業ガイドラインの取組2も、必要な予算と担当者を確保し、専門的な外部サービスの利用も検討するものです [5]。
まずは「誰がセキュリティの責任者か」「誰が担当か」を社内で1人ずつ決め、年間でどこまでお金をかけるかを経営者が決めましょう。社内に詳しい人がいないときは、サイバーセキュリティお助け隊のような中小企業向けの外部サービスも選択肢になります。
起きたときの体制と復旧を決める(指示7・8)
指示7は緊急対応の体制、指示8は事業継続と復旧の体制です。指示7のファーストステップとして考えられるのは、対応部署や統括部署など組織内の役割・体制を整えることと、証拠保全や関係部門への周知など、自社がなすべき初動対応を取り決めることです [2]。中小企業ガイドラインの取組5も、緊急時の対応体制を整え、復旧手順をあらかじめ作っておくものです。整備した後は、被害を想定した模擬訓練をすると効果的です [5]。
例えば、パソコンがウイルスに感染したら誰に連絡し、誰がネットワークから外す判断をするのか、取引先には誰が連絡するのかを紙1枚にまとめるところからで十分です。決めておくことの具体例は、インシデント対応で事前に決めておくことにまとめています。
取引先・委託先との責任を決める(指示9)
指示9は、取引先から確かめられる側としてだけでなく、自社が仕事を頼む側としても関係します。委託先を含めた対策状況を把握し、契約で役割と責任範囲を明確にする項目です [2]。中小企業ガイドラインの取組7も、委託先の責任や実施すべき対策を契約書に明記し、合意するものです [5]。
まずはシステムの保守やクラウドなど、自社の情報を預けている先を書き出しましょう。受ける側・頼む側でやることは、サプライチェーン攻撃で自社がやることで説明しています。
残りの指示4・5・6・10(リスクの把握、守る仕組み、改善、情報共有)は、4つが決まった後に、中小企業ガイドラインのSTEP3(本格的に取り組む)とSTEP4(より強固にするための方策)の流れで進めるのが無理のない順番です。
SCS評価制度★3との関係
SCS評価制度の★3の解説書は、このガイドラインVer3.0を参考資料に挙げています。 挙げているのは1-2-1(セキュリティ推進活動部門)の解説で、セキュリティを統括する役員とセキュリティ担当部署の役割・責任を定める評価基準の参考としてです [6]。
上の4つと中身が近い★3の項目を並べると、次のようになります。
- 指示1 → 1-3-1 セキュリティ対応方針の策定
- 指示2 → 1-2-1 セキュリティ推進活動部門
- 指示7・8 → 6-1-1 インシデント対応手順、7-1-1 事業継続要件に沿った復旧準備
- 指示9 → 2-1-1 取引先とのビジネス又はシステム上の関係、2-1-4 セキュリティインシデント発生時の役割・責任
指示3の予算と人材は、これらの項目を進めるための土台になります。
ただし、★3で何が求められるかは、それぞれの評価基準で確かめる必要があります。体制と方針に当たる項目は★3のガバナンスの整備、統括役員と担当部署は1-2-1 セキュリティ推進活動部門で、評価基準ごとに説明しています。制度の全体はSCS評価制度とはをご覧ください。
可視化ツールとプラクティス集の使い方
可視化ツールは、重要10項目の実施状況を5段階の成熟モデルで、レーダーチャートにして見える化するツールです [4]。40個の設問に答える形で、CISO等が回答を記入し、最終的に経営者が確認・承認します。ガイドラインの付録A-2に対応しています。
使う会社は、原則として従業員300名以上の企業・組織が対象です。ただし、300名未満の企業・組織を対象としないものではありません [4]。ダウンロードはIPAの可視化ツールのページからできます。
プラクティス集は、経営者やCISO等、セキュリティ担当者を読者に想定した事例集で、第1章は経営者向けの内容です。第2章では重要10項目ごとにファーストステップと事例がまとまっています [3]。PDFはIPAのプラクティス集のページにあり、ウェブ版の「プラクティス・ナビ」では、「多層防御」「リスク分析」などのキーワードから知りたいプラクティスを探せます [1]。
従業員300名未満で、セキュリティの専任がいない会社は、40問の可視化ツールより先に、25項目の5分でできる情報セキュリティ自社診断で今の状態をつかむほうが始めやすいでしょう。
中小企業が今日やること
よくある質問
最新版はどれですか?
最新はVer3.0で、発行は2023年3月24日です [2]。実践のためのプラクティス集は第4版 [3]、可視化ツールの最新版はExcel版のVer2.1です [4]。
中小企業の情報セキュリティ対策ガイドラインとの違いは?
いちばんの違いは対象です。経営ガイドラインは小規模事業者を除く会社のうちITを供給する会社・ITが欠かせない会社の経営者、中小企業ガイドラインは業種を問わず中小企業と小規模事業者が対象です。詳しくはサイバーセキュリティ経営ガイドラインとの違いで説明しています。
小規模事業者でも読んでよいですか?
読んでかまいませんが、対象として書かれているのは小規模事業者を除く会社です。小規模事業者や個人事業主は、対象に含まれている中小企業ガイドラインから始めるのが合っています。
可視化ツールは中小企業でも使えますか?
使えます。原則は従業員300名以上の企業・組織が対象ですが、300名未満を対象としないものではありません。設問は40個あるので、専任がいない会社は自社診断から始めると負担が少なくなります。
CISOを置かないといけませんか?
重要10項目の指示の相手は「CISO等」で、CISOは、経営陣の一員か、経営トップからその役を任命された、セキュリティ対策を実施するうえでの責任者のことです [2][1]。SCS評価制度の★3では、セキュリティを統括する役員は、会社法上の役員であることを必ずしも求めていません [6]。中小企業では、まず責任者を1人決めることから始めましょう。
経済産業省
経済や産業の発展などを任務とする国の省です。内閣官房 国家サイバー統括室とともにSCS評価制度の検討を進め、2026年3月27日に制度構築方針を公表しました。
IPA(独立行政法人情報処理推進機構)
経済産業省が所管する独立行政法人です。「中小企業の情報セキュリティ対策ガイドライン」を公開しているほか、経済産業省と内閣官房 国家サイバー統括室の監督のもとでSCS評価制度を運営します。
CISO
Chief Information Security Officer(最高情報セキュリティ責任者)の略です。経営陣の一員か、経営トップから任命された、セキュリティ対策を実施するうえでの責任者を指します。
SCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度)
サプライチェーン全体で実施すべきセキュリティ対策の基準を示し、企業の対策の状況を見えるようにする制度です。★3(専門家確認付き自己評価)・★4(第三者評価)で評価し、経済産業省と内閣官房 国家サイバー統括室が進めています。
インシデント
セキュリティの事故や出来事のことです。情報の漏えいや改ざん、破壊・消失、情報システムの機能停止のほか、これらにつながる可能性のある出来事も含みます。
出典
- プラクティス・ナビ 初めにお読みください(IPA) 2026年11月18日確認
- サイバーセキュリティ経営ガイドラインVer3.0実践のためのプラクティス集 第4版(IPA) 2026年11月18日確認
- サイバーセキュリティ経営ガイドライン Ver 3.0実践のためのプラクティス集(IPA) 2026年11月18日確認
- サイバーセキュリティ経営可視化ツール(IPA) 2026年11月18日確認
- 中小企業の情報セキュリティ対策ガイドライン 第4.0版(本編)(IPA) 2026年9月25日確認
- SCS-620 ★3・★4 要求事項・評価基準 解説書(IPA(SCS評価制度 制度運営機関)) 2026年10月31日確認
改訂履歴
- 公開
この記事は編集方針に沿って作成しています。誤りに気づかれた場合は訂正方針をご覧のうえ、info@cybersecurity-navi.com までお知らせください。