
AIを使ったサイバー攻撃の多くは、これまでの詐欺メールや侵入をAIで速く・うまくしたもので、これまでの対策が効きます。 変わったのは、日本語の不自然さや声・顔で「見て・聞いて見抜く」ことが難しくなった点と、弱点が公表されてから攻撃されるまでの速さです。
国内で起きている事例、中小企業が狙われやすい4か所、今の対策で足りることと足す4つ、SCS評価制度の★3との関係を、IPAや警察庁の資料からまとめます。
AIで何が変わった?3つの変化
変わったのは、詐欺メールなどの文面、偽の声と顔、攻撃の準備の速さと手軽さの3つです。それぞれ、次のことができるようになっています[1][3][5][8]。
| 変化 | 何ができるようになったか | 例 |
|---|---|---|
| 文面が自然に | 標的の母国語で、違和感のない文面やWebページを作る | 見抜きにくいフィッシング |
| 偽の声・顔 | 人物になりすました音声や映像を作る | 偽の電話やビデオ通話でのなりすまし |
| 攻撃が速く・手軽に | 攻撃の道具づくりや準備をAIが手伝う | AIで作ったコードを組み合わせたランサムウェア |
1つ目は文面です。AIの翻訳の力が上がり、攻撃者はフィッシングの文面やWebページを標的の母国語で違和感なく表せるようになりました。言葉の壁を越えた攻撃が、格段にしやすくなっています[1]。生成AIを使った自然な文章や、相手ごとに合わせたメッセージで攻撃が巧妙になり、不自然な日本語や明らかな誤りを手がかりに見分けることが難しくなりました。この点の注意喚起だけでは、被害を防ぎきれない状況です[2]。
2つ目は声と顔です。ディープフェイクとは、AIの技術で合成した音声・画像・動画のことです[7]。生成AIで自然な日本語の文面・音声・映像が作れるようになり、特定の人物になりすました偽動画や偽音声による詐欺がしやすくなっています[8]。ビジネスメール詐欺(取引先や経営者になりすまし、偽の口座にお金を振り込ませる詐欺)では、声色や容姿を似せた電話やビデオ通話を併用する手口も報じられており、個人で詐欺を見抜くことがより難しくなっていると考えられます[5]。
3つ目は攻撃の準備です。生成AIを攻撃のアシスタントとして使うことで、さまざまな攻撃をしやすくなり、対処しなければならないインシデントの頻度や数が増えたり、平均的な攻撃の技術水準が上がったりしています[1]。生成AIで攻撃のハードルが下がり、高度な技術を持たない人でも、サイバー攻撃をしやすくなると考えられます。人が関わらず、AIで自動化した攻撃が今後増える可能性もあります[3]。
ただし、AIに固有の弱点を狙う攻撃を除けば、多くはこれまでの手口の量と精度が上がったものです。AIの影響は、今のところ既存の脅威を増やす傾向が強く出ています[1]。英国の国家サイバーセキュリティセンター(NCSC)も、2027年までは、新しい攻撃の道筋を作るより、これまでの手口を強めることで攻撃の量と影響が増える可能性が高いと見ています[9]。
国内で起きている事例
国内でも、生成AIを攻撃の道具づくりや詐欺に使ったとして検挙された事件が、すでに起きています。警察庁の情勢にある主な事例は、次のとおりです[3][4]。
- 生成AIを使って作ったプログラムで、通信事業者の契約システムの弱点を突き、他人名義の回線を複数契約したとして、10代の学生3人を2025年1月に検挙
- 生成AIで改修した、大手ECサイトを装うフィッシングサイトを2024年に公開するなどしたとして、36歳の男らが2025年6月に逮捕
- 2024年10月頃〜2025年5月頃、海外の拠点から警察官になりすました特殊詐欺で、ビデオ通話の顔をAIで生成していたとして2025年8月に逮捕
- 2025年1月、生成AIを悪用して複合カフェのアプリのサーバに約724万件の不正な指令を送り、会員情報を漏えいさせたとして、17歳の高校生が2025年12月に逮捕
- 2025年11月、生成AIで修正した攻撃プログラムで動画配信サービスの約4万6,800アカウントを退会処理させたとして、15歳の高校生が2026年7月に逮捕
- 2026年2月、AIで作ったソースコードを組み合わせてランサムウェアを作成したとして、19歳の会社員が2026年6月に逮捕
- サポート詐欺のグループが、生成AIで標的の特定、ポップアップの生成、日本語への翻訳をしていたことが判明
- 2025年7月に海外で政府機関あてに、2026年2月にスマートフォンで、生成AIを悪用するマルウェアを確認
並べてみると、AIは攻撃のプログラムを作る・直す、文面を訳す、顔を偽るといった「手間を減らす」使われ方をしています。多くは、攻撃そのものはフィッシングや不正アクセス、ランサムウェア、なりすましの詐欺といった、これまでにある手口です。
中小企業はどこで狙われやすいか
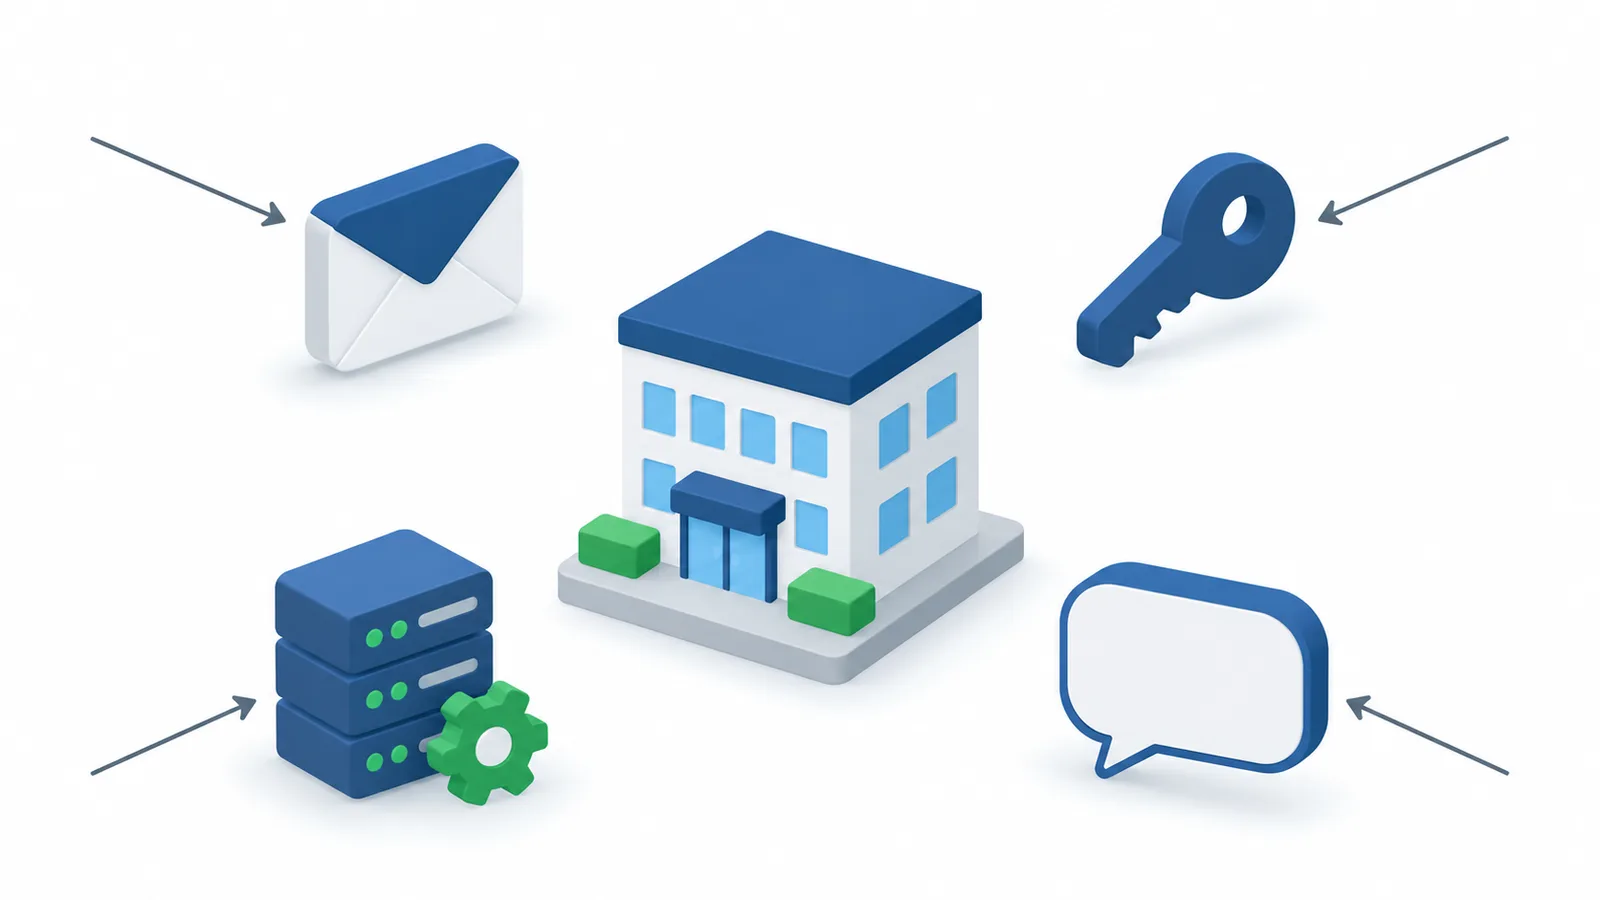
関係あります。ランサムウェアの被害に遭った企業・団体を規模別に見ると、2026年上半期も中小企業が約6割を占めています[3]。AIで変わったことが当たりやすいのは、次の4か所です。
① 送金・振込の指示:社長や取引先になりすまして、お金を振り込ませる手口です。ビジネスメール詐欺では、生成AIを悪用した手口が多様化しており、なりすましにAIによるディープフェイクなどの利用も確認されています[1]。社長をかたる手口はニセ社長詐欺とはで、取引先をかたる手口はビジネスメール詐欺の記事で詳しく説明しています。
② IDとパスワード:見抜きにくくなったフィッシングのメールから偽のログイン画面に誘われ、会社のメールやクラウドのIDとパスワードを入れてしまう場面です。手口と入れてしまったときの対応はフィッシング詐欺とはに、特定の会社を狙うメールは標的型メール攻撃とはにまとめています。
③ 更新していない機器・ソフト:英国のNCSCは、AIで既知の弱点を突く力が上がり、修正の更新を当てていないシステムへの攻撃が増えるのは、2027年までにほぼ確実と見ています[9]。更新が遅れた機器やサーバーが、ここに当たります。
④ 社内で使うAIそのもの:社員が職場の許可なくAIを業務に使い、情報漏えいにつながる可能性があります[1]。会社が把握していないAIの利用はシャドーAIとはで扱っています。また、AIが読み込んだメールやWebページに紛れた不正な指示を取り込んでしまう「間接プロンプトインジェクション」は、AIに固有の弱点を狙う攻撃です。仕組みはプロンプトインジェクションとはで説明しています。AIを自社のシステムに組み込んだり設定したりするときも、基本的なセキュリティの対策が脅威を減らす鍵になります[9]。
今の対策で足りること
基本の対策の多くは、AIを使った攻撃にも効きます。 AIに固有の弱点を狙う間接プロンプトインジェクションを除くと、AIを悪用した事例の大部分は、これまでと変わらない攻撃をAIで半自動化・高速化したものにとどまるため、従来の対策が有効です。ただし、AIの技術は速く発展しており、数か月のうちにも状況が変わる可能性があります[1]。最新の状況は、IPAの10大脅威で追えます。
脅威の種類は多くても、攻撃の糸口は似通っており、基本の対策は次の6つです[10]。右の列には、AIで変わったことがそれぞれにどう関わるかを並べました。
| 基本の対策 | 防ぐ攻撃の糸口 | AIで変わったこととの関係 |
|---|---|---|
| ソフトウェアの更新 | ソフトウェアの脆弱性 | これまでより急いで当てる |
| セキュリティソフトの利用 | マルウェアの利用 | 入れておく前提は変わらない |
| パスワードの管理・認証の強化 | パスワード窃取 | 盗まれたときに備え、多要素認証を広げる |
| 設定の見直し | 設定不備 | 社内で使うAIサービスの設定も見直す |
| バックアップの取得 | データの暗号化 | 戻せる備えは変わらない |
| 脅威・手口を知る | ソーシャルエンジニアリング | 伝え方を「見て見抜く」から「確かめる」に変える |
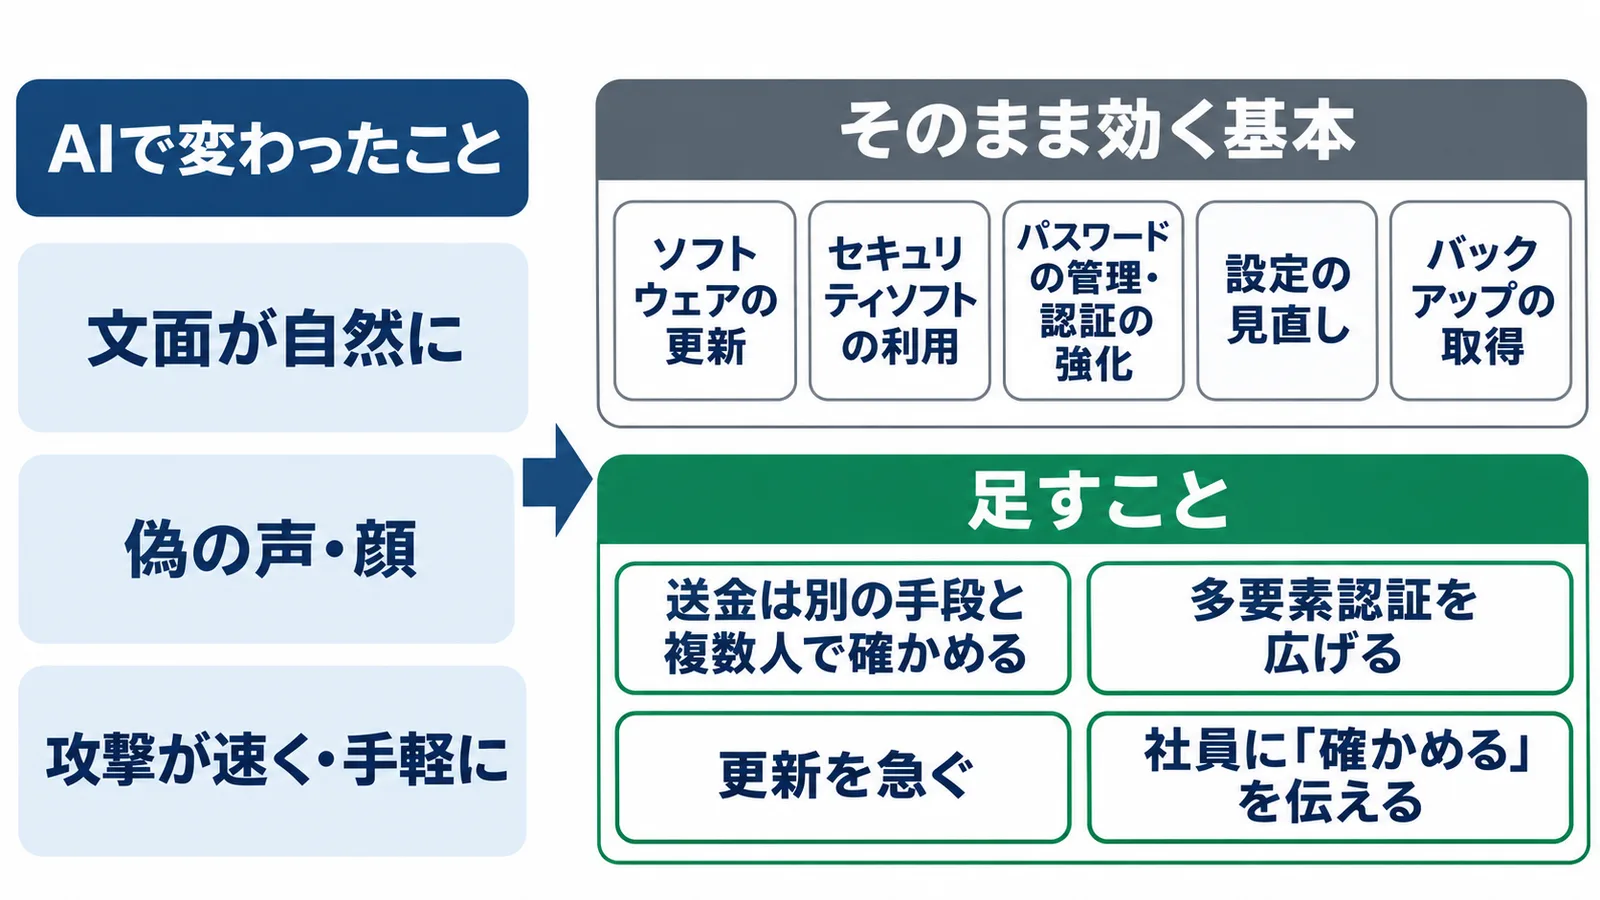
6つの中身と始め方は、まず手を付けるのは「対策の基本」6つで説明しています。「AIを使った攻撃だから、AIで守る製品でないと防げない」というわけではありません。製品を考える順番は、よくある質問に書きました。
足すこと:「見て見抜く」から「確かめる」へ
足すのは、送金の確かめ方、多要素認証、更新の速さ、社員への伝え方の4つです。どれも、文面や声で見抜けなくなっても被害につながりにくくするためのものです。
送金・口座の変更は、別の手段と複数人で確かめる
振込の依頼や口座の変更の依頼があったら、普段の連絡手段以外に事前に取り決めた別ルートで確かめ、電話やメールだけでは受け付けないことが対策に挙がっています。お金を支払う業務は、複数人で審査・承認する流れを作り、1人で判断を終わらせないことも同じです[1]。メールに書かれた電話番号は偽装されている可能性があるため、確かめるときは名刺や自分のアドレス帳の連絡先を使います[6]。
AIで声や顔もまねられるため、かかってきた電話やビデオ通話の相手をそのまま信じず、こちらから知っている番号にかけ直すようにします。例えば、取引先から「来月から振込先が変わります」とメールが来たら、経理の担当者が名刺の番号にかけ直して確かめ、上司がもう1人として変更を承認する、といった流れです。社長からの急ぎの送金の指示も、同じように社長の知っている番号にかけ直します。
手順の細かい決め方は、口座の変更を言われたら:確かめる手順にあります。社内の送金ルールは、送金のルールの決め方を参考に決めましょう。
多要素認証を広げる
AIの悪用による不正アクセスやソーシャルエンジニアリングを抑えるための対策の1つが、多要素認証(パスワードに加えて、スマートフォンへの通知などでも本人を確かめる仕組み)の徹底です[1]。フィッシングで盗まれたパスワードだけでは入られにくくなるため、見抜きにくいメールが増えたことへの備えになります。
ただし、見抜きにくいフィッシングの被害を防ぐには、多要素認証などの技術的な対策だけでは十分ではありません[3]。次の「社員への伝え方」と組み合わせて考えてください。どのアカウントから入れるかは、どこから入れる?会社のアカウントの順番で整理しています。
更新を急ぐ
英国のNCSCは、弱点(脆弱性)が公表されてから悪用されるまでの時間はすでに数日に縮んでおり、AIがこれをさらに縮めるのはほぼ確実と見ています[9]。SCS評価制度の★3でも、「重大」「高リスク」などの弱点を直す更新は、出てから14日以内に当てることが求められています[11]。
パソコンやスマートフォンは自動更新を有効にしておき、自動で当たらないインターネットの出入口の機器やサーバーは、更新が出てから何日以内に誰が当てるかを、担当者か保守会社と決めておきましょう。順番の決め方はどれから当てる?優先順位の決め方で説明しています。
社員への伝え方を「見分ける」から「確かめる」に
生成AIで自然な文章が作れるようになり、不自然な日本語や明らかな誤りで見分けることが難しくなりました[2]。日常の心がけとしては、「メール等に記載のリンクを安易にクリックしない」「公式サイトや公式アプリからアクセスする」などが挙がっています[3]。
そのため、研修や周知で「日本語が変なメールは怪しい」と教えるだけでは足りません。伝える中身を、次のような「確かめる」行動に変えましょう。
- リンクは押さず、公式サイトから開く
- お金と口座の話は、かけ直して確かめる
- 迷ったら1人で決めず、相談する
訓練の組み立て方は、社員の訓練は何をする?目的から決めるを参考にしてください。
あわせて、自社でAIを使うなら、使い方のルールも決めておきます。シャドーAIを避けるためのAIサービスの検討、個人のアカウントでの業務利用の制限、社内の秘密情報を安易に入力しないことなどが対策に挙がっています[1]。認めるサービスと申請の窓口は何を決めるか:認めるサービスと申請の窓口で、入力してよい情報の決め方は社内ルールに書くことで説明しています。
SCS評価制度の★3との関係
★3の26項目は、AIを使った攻撃に限らない内容です。 ただ、足す4つのうち3つは、今ある項目に当てはめて読めます。それぞれの評価基準の要点は次のとおりです[11]。
| 足すこと | ★3の項目 | 評価基準の要点 |
|---|---|---|
| 多要素認証 | 4-1-3 認証の強度・実装方法の決定 | 重要な機密情報を扱うクラウドサービスでは、常に多要素認証を使う |
| 更新を急ぐ | 4-4-4 セキュリティパッチ・アップデートの手続 | 「重大」「高リスク」などの弱点を直す更新は、出てから14日以内に当てる |
| 社員への伝え方 | 4-2-2 セキュリティインシデント発生時の教育・訓練 | 受け入れるときと年1回以上、インシデントが起きたときの対応を教育・訓練する |
多要素認証は、すべてのサービスではなく、重要な機密情報を扱うクラウドサービスが対象です。項目ごとの確かめ方は4-1-3 認証の強度・実装方法の決定にあります。更新の14日の数え方は4-4-4 セキュリティパッチ・アップデートの手続で確かめてください。
4-2-2はインシデントが起きたときの対応の教育なので、「おかしいと思ったら誰に知らせるか」「送金してしまったら何をするか」を伝える場として使えます。中身は4-2-2 セキュリティインシデント発生時の教育・訓練で説明しています。送金の確かめ方は、この3つとは別に、社内のルールとして決めましょう。
中小企業が今日やること
よくある質問
AIで守る製品を入れないといけませんか?
入れないと防げない、というわけではありません。AIに固有の弱点を狙う攻撃を除くと、AIを悪用した事例の大部分は従来の攻撃をAIで半自動化・高速化したもので、従来の対策が有効です。一方で、守る側でもAIを使うかどうかで差が広がるという見方もあります[1]。まずは基本の6つと、この記事で挙げた4つができているかを確かめ、そのうえで足りないところに何が要るかを考えると、順番を誤りにくくなります。
偽の声やビデオ通話は見分けられますか?
見た目や声だけで見分けようとせず、確かめる手順に頼りましょう。声色や容姿を似せた電話やビデオ通話を併用する手口も報じられており、個人で見抜くことがより難しくなっていると考えられます[5]。対策は、振込や口座の変更の依頼を、事前に取り決めた別ルートで確かめることです[1]。声や顔が本物らしく見えても、こちらから知っている番号にかけ直す手順を決めておきましょう。
社員に生成AIを使わせないほうが安全ですか?
禁止すれば済むとは限りません。職場でAIサービスを使えない場合などに、社員が個人で使っているAIサービスを業務に使うことがあり、会社がそれに気づけないこともリスクです[1]。禁止するか、ルールを決めて認めるかの考え方は、禁止か、ルールを決めて認めるかで整理しています。
おかしいと思ったら、どうすればいいですか?
まずは1人で抱えず、決めておいた担当者に知らせます。最初の動き方は何かおかしいと思ったら、最初にやることにまとめています。偽の口座に送金してしまった場合は、すぐに送金元の銀行に、送金のキャンセルや組戻しの手続を頼んでください[6]。その後の流れは、振り込んでしまったら、直後にやることで説明しています。
サイバー攻撃
インターネットなどを通じて、会社のパソコンやサーバ、Webサイトに不正に入り込み、情報を盗む・漏らす・書き換えるなどの被害を起こす行為です。マルウェア(ウイルスなど)の感染、不正アクセス、フィッシング詐欺などがあり、ランサムウェアのように事業が止まる被害もあります。
多要素認証
記憶(パスワード・PINなど)、所持(キャッシュカード・ワンタイムパスワードの機器など)、生体情報(指紋・顔など)のうち、2つ以上の要素を組み合わせて本人を確かめる方法です。
SCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度)
サプライチェーン全体で実施すべきセキュリティ対策の基準を示し、企業の対策の状況を見えるようにする制度です。★3(専門家確認付き自己評価)・★4(第三者評価)で評価し、経済産業省と内閣官房 国家サイバー統括室が進めています。
IPA(独立行政法人情報処理推進機構)
経済産業省が所管する独立行政法人です。「中小企業の情報セキュリティ対策ガイドライン」を公開しているほか、経済産業省と内閣官房 国家サイバー統括室の監督のもとでSCS評価制度を運営します。
インシデント
セキュリティの事故や出来事のことです。情報の漏えいや改ざん、破壊・消失、情報システムの機能停止のほか、これらにつながる可能性のある出来事も含みます。
マルウェア
悪意のあるソフトウェアやプログラムの総称です。「malicious(悪意のある)」と「software」を合わせた造語で、ウイルス、ワーム、トロイの木馬などが含まれます。
脆弱性
製品やサービス、システムに含まれるセキュリティ上の弱点です。悪用されると、情報の漏えいや改ざん、不正アクセス、機能の不正利用などにつながります。
出典
- 情報セキュリティ10大脅威 2026 解説書(組織編)(IPA) 2026年10月28日確認
- フィッシング対策ガイドライン 2026年度版(フィッシング対策協議会) 2026年10月28日確認
- 令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について(警察庁) 2026年11月13日確認
- 令和7年におけるサイバー空間をめぐる脅威の情勢等について(警察庁) 2026年11月13日確認
- ビジネスメール詐欺の事例集(IPA) 2026年10月29日確認
- ビジネスメール詐欺に注意!(警察庁) 2026年11月13日確認
- 令和6年版 情報通信白書(ディープフェイクによる課題)(総務省) 2026年11月13日確認
- AIディスカッションペーパー(第1.1版)(金融庁) 2026年11月13日確認
- Impact of AI on cyber threat from now to 2027(英国 国家サイバーセキュリティセンター(NCSC)) 2026年11月13日確認
- 情報セキュリティ10大脅威 2026 [組織編] プレゼンスライド(IPA) 2026年10月28日確認
- ★3・★4 要求事項・評価基準(IPA) 2026年9月25日確認
改訂履歴
- 公開
この記事は編集方針に沿って作成しています。誤りに気づかれた場合は訂正方針をご覧のうえ、info@cybersecurity-navi.com までお知らせください。