
SCS評価制度の支援会社やコンサルは、★3を取るまでの作業のうち、自社でできない所を頼む相手として選びます。 先に自社で足りない所を書き出し、頼む範囲を決めてから見積りを取ると、中身の違う提案でも比べやすくなります。
頼む前に自社でやっておくこと、頼める支援の種類、★3の確認を誰に頼むか、無料で使える国の支援、支援会社の比べ方と見積りの確かめ方、社長の承認をもらうときに伝えることを、IT担当の手順の順にまとめます。
頼む前に、自社でやっておくこと
★3は、会社が自分で評価し、それを専門家が確認する仕組みです。 会社は★3の要求事項・評価基準にもとづいて自己評価を行い、社内外の★3確認責任者からの支援は必要に応じて受けることができます[3]。支援会社に全部を任せる前提ではないので、頼む前に自社で次の3つを済ませておきましょう。
- 求められている★と時期を確かめる
- ★3の項目で自己点検する
- 足りない所を3つに分ける
1つ目は、取引先への確認です。★3なのか★4なのか、いつまでに必要なのかで、頼む範囲も急ぎ具合も変わります。取引先に何を聞けばよいかは、取引先に確かめることにまとめています。
2つ目は、自己点検です。★3の要求事項は26件あります[2]。項目ごとに「できている / できていない / わからない」と印を付け、できていない所を書き出してください。進め方はチェックの進め方で説明しています。
3つ目が、この記事でいちばん大事な作業です。書き出した足りない所を、次の3つに分けます。
| 分け方 | 例 |
|---|---|
| 自社でできる | パソコンの設定の変更、パスワードのルールを決める |
| 手伝いが要る | 規程・手順書の作成、機器の導入、社員への教育 |
| ★3の確認 | 自己評価が正しいかを専門家に確かめてもらう |
例えば、社員30人の部品メーカーで、ウイルス対策ソフトとバックアップはあるものの、パソコンや機器の一覧と、情報の取り扱いの規程がない会社を考えてみます。機器の一覧は総務と一緒に自社で作れても、規程づくりは手伝いが要る、という分け方になるはずです。
こうして分けた「手伝いが要る」と「★3の確認」が、見積りを頼むときの頼む範囲になります。範囲を決めずに相談すると、支援会社ごとに前提が違う提案が届き、比べられなくなります。
頼める支援の種類
支援の中身は、診断・対策・申請の支援の3段階に分けて考えると整理しやすくなります。 これは、国の支援であるお助け隊サービス(新類型)が示している区切りで、IPAの資料ではそれぞれ「課題の可視化」「対象サービスの選定と対応実施」「★取得申請支援」と呼ばれています[8]。
- 診断(課題の可視化): SCS評価制度の要件ごとに対策の状況を診断し、足りない項目の対策を改善計画書にまとめる
- 対策(対象サービスの選定と対応実施): ★3・★4に推奨されるITツールを入れるほか、セキュリティポリシーやインシデント手順書の整備、セキュリティ教育など、自社だけでは進めにくい項目を支援する
- 申請の支援(★取得申請支援): 要求事項を満たしているかを確かめ、セキュリティ専門家による確認・評価や、申請書づくりを支援する
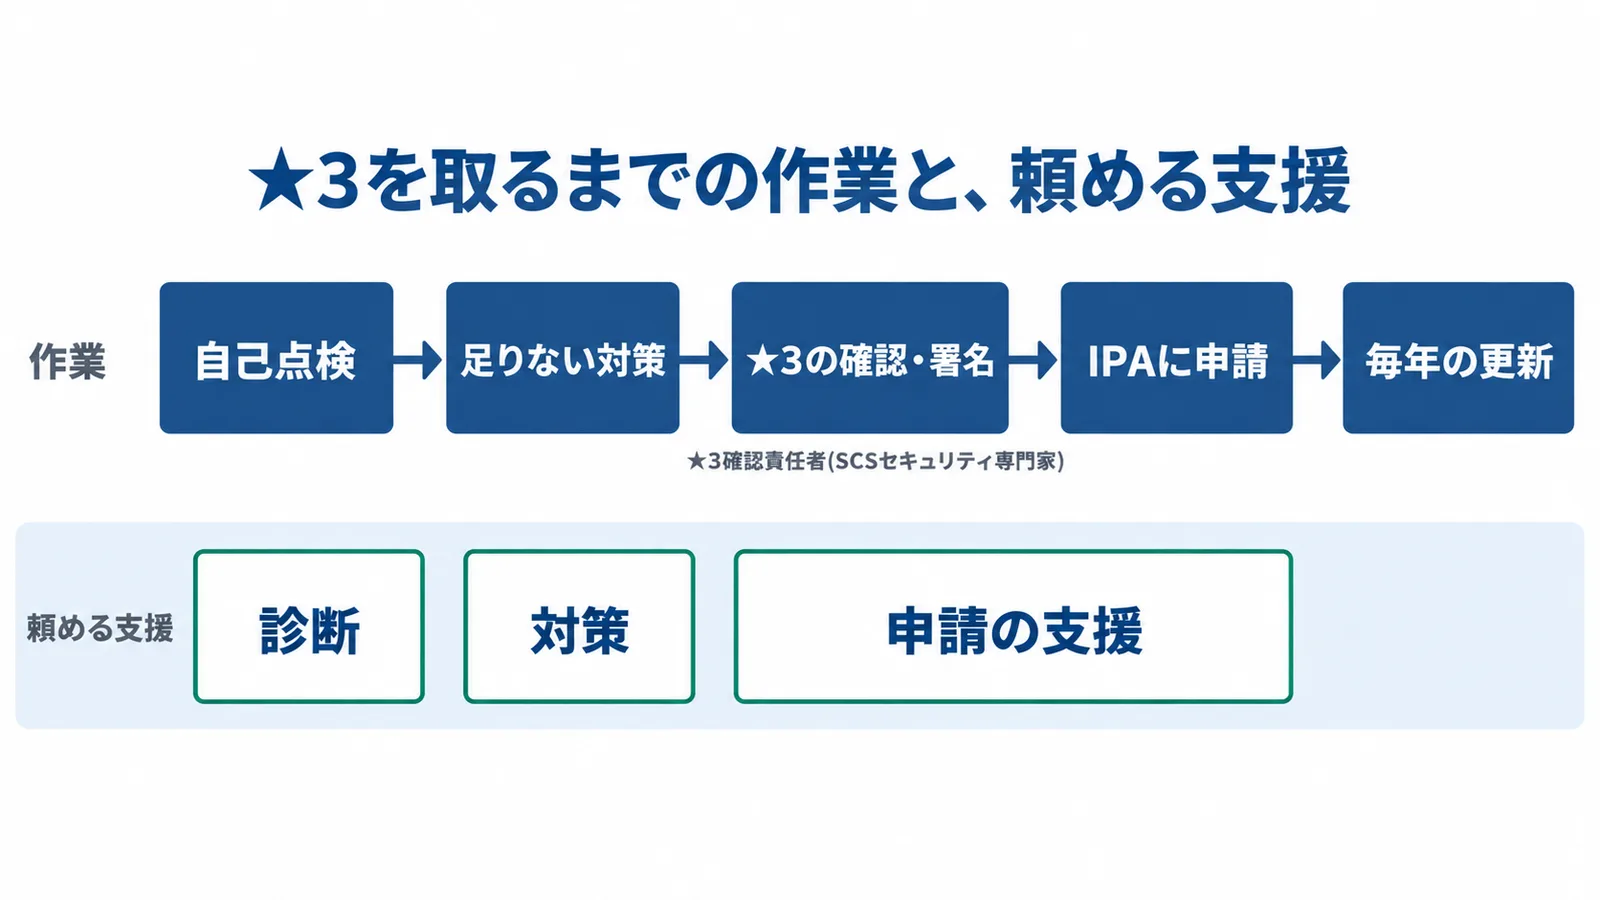
民間の支援会社のサービスも、この3段階の「どこまで含むか」で見ると比べやすくなります。自社でやる場合に使える公的な資料と並べると、次のとおりです。
| 段階 | 支援の中身 | 自社でやるときに使えるもの |
|---|---|---|
| 診断 | 診断、改善計画書 | 足りないものを一覧にする |
| 対策 | ITツール、規程・手順書、教育 | IPAのガイドラインの付録のサンプル・ひな形 |
| 申請の支援 | 要求事項の確認、専門家の確認・評価の支援、申請書 | 公表される予定の評価用ガイド類 |
規程や手順書は、IPAの中小企業の情報セキュリティ対策ガイドラインの付録に、基本方針・関連規程のサンプルやハンドブックのひな形があります。これを使って自社で作り、支援会社には見直しだけを頼む、という分け方もできます。使い方はIPAのひな形の使い方で紹介しています。
もう1つ覚えておきたいのは、★3の有効期間は1年だということです。更新するときは、期限が切れる前に★3確認責任者の確認・助言を受け、自己評価の更新版を出し直します[3]。支援も1回で終わらず、毎年の更新まで続く場合があるため、2年目以降をどうするかも最初に考えておきましょう。
相談先としてのIPAの支援者リスト
IPAの中小企業向けサイバーセキュリティ対策支援者リストも、相談先を探すときに使えます。国家資格の情報処理安全確保支援士のうち、中小企業の対策を支援できる人を、地域や得意な業界で絞り込めるリストです。
リストには、支援できるテーマ、支援の実績、得意な業界、支援料金、資格などが載っていて、相談したい人には自分で直接連絡します。支援できるのは、規程の整備、情報管理・リスク分析、クラウドの安全な使い方、インシデント対応、社員の教育などです。ただし、登録は任意で、載っている内容は本人の申告にもとづきます[10]。
注意したいのは、このリストの専門家と、SCS評価制度のセキュリティ専門家は、要件が違うことです[7]。リストの人に規程づくりを手伝ってもらうことはできても、その人が★3の確認をできるとは限りません。
★3の確認は誰に頼む?専門家と確認責任者
★3の自己評価を確認して署名するのは、研修を受けてIPAに登録した「SCSセキュリティ専門家」です。この専門家が確認するときの役割を「★3確認責任者」と呼びます。 SCSセキュリティ専門家は、自己評価の結果が妥当かを確認し、必要なら直し方も含めて助言し、確認したことを署名で示します[3]。
専門家になるには、情報処理安全確保支援士など決められた資格のどれかを持ち、研修を受けることが要件です。資格の一覧は誰に頼む?専門家と評価機関にまとめています。社内の情報システム担当者であれば誰でもよい、というわけではありません[1]。
★3確認責任者は、主に次のことを確かめます[5]。
- 決めた範囲(適用範囲)が妥当か
- 必要なことの書き漏れがないか
- ★3の要求事項をすべて満たしているか
すべての要求事項を満たしていることを確かめたうえで、確認の結果に偽りなどが含まれないよう最大限の注意を払う責務も負います[3]。そのため、確認を「署名だけ」頼めるものと考えず、自己評価の中身を一緒に見てもらう相手として選びましょう。
社内の人か、社外の専門家か
確認を頼む方法は2つあります。
- 社内の資格者に研修を受けてもらう
- 社外のSCSセキュリティ専門家と契約する
社内の人に確認してもらう場合、研修は2027年1月以降に受けられる予定で、時期は研修事業者によって違います。研修のあとの試験に受かった人が、IPAに登録を申請します。社内に資格を持つ人がいなければ、社外の専門家と契約することになります。社外の確認責任者に払う費用は、その人との契約で決まります。
支援してくれた人に確認も頼める?
★3では、自己評価の段階で、社内外の★3確認責任者から支援を受けることができます[3]。★3確認責任者の要件は別に定めることになっているので、支援と確認を同じ人に頼みたいときは、その人が要件を満たす予定かを確かめておきましょう。見積りを取るときも、支援と確認を同じ相手に頼むのか、別の人に頼むのかを決めておくと比べやすくなります。
★4は扱いが違います。 ★4の評価に当たる人が、評価を引き受けた日からさかのぼって3年以内にその会社に構築支援、運用支援、セキュリティ対策の実装などをしていた場合、評価機関はその会社を評価してはいけません。評価機関やそのグループ会社が支援している場合は、公平性への影響を評価して必要な措置をとります[4]。将来★4を求められそうなら、支援を頼む会社と★4の評価を頼む先の関係を、最初に聞いておきましょう。
今はまだ「登録済みの専門家」はいない
SCSセキュリティ専門家の登録と公表は、2027年1月以降に始まる予定です[5]。今の時点で登録を済ませた専門家はいないので、登録済みの専門家がいる、という説明はそのまま受け取れません。見積りでは「★3の確認は誰が、どの資格で、いつ研修と試験を受けて担当する予定か」を聞いてください。
無料で使える国の支援: お助け隊(新類型)の実証
お助け隊サービス(新類型)の実証には、中小企業が無償で参加できます。 上で説明した診断・対策・申請の支援をまとめて提供し、★3・★4を取るための支援を試しに行う事業です。実証事業者から参加の費用を請求されることはありません[8]。
参加のしかたと条件は次のとおりです。
- 公募で選ばれた15事業者から1社を選び、直接連絡する
- 複数の事業者に重ねて参加はできない
- 条件が合わない・予定数に達した場合は参加できないことがある
- 内容・期間・地域・★4まで支援するかは事業者ごとに違う
- 実証期間は2026年10月〜2027年9月の予定で、その後の継続は有償
参加した会社は、制度づくりのための意見の提出や、不審な通信を見つけたときの情報の提供などへの協力を求められる予定です。事業者の一覧と、それぞれの対象地域・業種・★4の支援の有無は、IPAのお助け隊サービス(新類型)実証事業のページで確かめられます。
民間の支援会社に見積りを頼む前に、まずこの一覧で、自社の地域と業種に合う事業者があるかを見ておきましょう。合う事業者があれば、実証の内容を民間の提案と比べる材料にもなります。実証が終わった後に有償で続ける場合の費用は、事業者に確かめてください。新類型のしくみはSCS評価制度の★3・★4を支援する新類型とはで詳しく説明しています。
支援会社・コンサルを比べるときの見方
支援会社やコンサルは、総額ではなく「何が含まれているか」で比べます。 見るところは次の5つです。
- 3段階のどこまで含むか: 診断だけか、規程・手順書づくりまでか、申請の支援までか
- ★3の確認を誰がするか: 支援会社の中の人か、別に頼むのか。その人の資格は何か
- 特定の製品が前提になっていないか: 製品の購入とセットでしか受けられない支援ではないか
- 急がせる営業ではないか: 取らないと取引できない、と契約を急がせていないか
- 手元に何が残るか: 改善計画書・規程・手順書・自己評価の書き方が自社に残り、毎年の更新を自社で回せるか
3つ目について、SCS評価制度は、評価基準を満たすために特定のセキュリティ対策製品の導入を求めるものではありません[1]。製品を入れることが悪いわけではありませんが、その製品でどの要求事項が満たせるのかを説明してもらいましょう。
4つ目について、経済産業省は、「評価を取得していないと商取引が規制される」「今すぐ評価を取得しないと入札から除外される」といった営業による勧誘に、注意を呼びかけています[9]。SCS評価制度は任意の制度で、会社どうしの取引に規制をかけるものではありません。急がせる営業の見分け方は、急がせる営業に注意でも取り上げています。
5つ目は見落としがちですが、★3は毎年の更新があるため、1年目に支援会社が作った書類を自社で読めない・直せないと、2年目以降も同じように頼み続けることになりかねません。
例えば、次のような2社の見積りを考えてみます。A社は機器の導入とセットで1年目の金額が安いものの、規程づくりは含みません。B社は規程づくりと申請の支援まで含むものの、機器は含みません。総額だけを並べるとA社が安く見えても、規程づくりを別に頼めば逆転するかもしれません。だからこそ、次の見積りの頼み方が大事になります。
見積りで確かめること
見積りは、2〜3社に同じ条件で頼み、内訳を出してもらいましょう。 頼むときに伝えるのは次の3つです。
- 取引先から求められている★と時期
- 自己点検で出た足りない所の一覧
- 範囲にする拠点・社員数・主なシステムとクラウド
★3の適用範囲は、★3確認責任者が妥当かどうかを確かめます[5]。外部の★3確認責任者への費用は、その人との契約で決まります[3]。IPAに払う★3の登録料は、2028年3月31日までの申請なら1年分1万円、2028年4月1日以降は2万円です[6]。範囲がそろっていないと見積りどうしを比べられないので、範囲は最初に決めて伝えておきましょう。そのうえで、届いた見積りでは次の表のところを確かめてください。
| 確かめること | 理由 |
|---|---|
| 範囲(どの拠点・システムを含むか) | 範囲が違うと、金額を比べられない |
| 含まれる作業(3段階のどこまでか) | 診断だけと申請の支援までとでは中身が違う |
| ★3の確認の費用が入っているか | 外部の確認責任者の費用は別の契約になることがある |
| 2年目以降の費用 | ★3は1年ごとに確認を受けて更新する |
| ITツールの費用と、毎月・毎年の利用料 | 1年目だけ安く、利用料が続くことがある |
| IPAの登録料が含まれているか | 登録料は支援の費用とは別にかかる |
| 実証の場合、終わった後の費用 | 実証の後に続けると有償になる |
費用の相場は、範囲や頼む中身、確認責任者との契約で変わるため、この記事では目安を載せていません。同じ条件で頼んだ見積りどうしを、この表で比べるのがいちばん確かです。登録料を含む制度の費用の全体は、いくらかかる?費用で確認できます。
かかった費用は、取引先と話し合える場合もあります。国の想定事例では、取引の相手方はIPAのひな形や従来のお助け隊サービスを使って費用を抑えたうえで、対策にかかった費用について取引先に価格交渉を求めています[11]。この事例は★4相当の対策を求められた場面のものですが、見積りの内訳は、交渉するときの資料にも使えます。話し合い方は費用は取引先と話し合えるを参考にしてください。
社長の承認をもらうときに伝えること
社長には、「何を・いつまでに・いくらで」を1枚にまとめて伝えましょう。 入れておきたいのは次の5つです。
- 求められている★と時期
- 自社でやる所と、頼む所
- 費用(1年目・2年目以降・登録料)
- 無料の実証を調べた結果
- 費用を取引先と話し合える場合があること
時期を説明するときは、制度の予定を添えると、社長も急ぐべきかどうかを判断しやすくなります。今の予定は次のとおりで、いずれも予定です[5]。
| 時期 | 予定 |
|---|---|
| 2026年10月下旬 | 評価用ガイド類の公表 |
| 2026年12月下旬 | 評価機関・研修事業者の指定・公表 |
| 2027年1月以降 | 専門家の研修と、登録・公表 |
| 2027年3月以降 | ★3・★4の登録の受付開始 |
★3を目指す会社は、公表される評価用ガイド類を見て自己評価をし、社内の人に確認してもらうなら2027年1月以降に研修を受け、社外の専門家に頼むなら契約します。専門家が決まり次第、自己評価の確認を受け、2027年3月以降に受付が始まったらIPAに申請する流れです。
登録の受付は2027年3月以降の予定です。取引先の求める時期がそれより先なら、評価用ガイド類の公表(2026年10月下旬の予定)を待ってから見積りを比べ直すこともできます。予定の全体と変更はこれからの予定で追いかけています。
中小企業が今日やること
よくある質問
支援会社に頼まないと★3は取れませんか?
頼まなくても取れます。★3の自己評価は会社が自分で行い、社内外の★3確認責任者からの支援は、必要に応じて受けることができます。ただし、自己評価の確認と署名は、SCSセキュリティ専門家が★3確認責任者として行う必要があります。
支援してくれた人に、★3の確認も頼めますか?
★3は、自己評価の段階で社内外の★3確認責任者から支援を受けることができる仕組みです。確認責任者の要件は別に定めることになっているので、頼みたい人が要件を満たす予定かを確かめてください。一方、★4では、評価に当たる人が過去3年以内にその会社に構築支援などをしていた場合、評価機関はその会社を評価できません。
IPAの支援者リストの専門家に、★3の確認を頼めますか?
支援者リストの専門家と、SCS評価制度のセキュリティ専門家は、要件が違います。リストの人がSCSセキュリティ専門家として研修を受けて登録していれば、確認を頼める候補になります。登録しているかどうかを本人に確かめてください。
支援の費用の相場はいくらですか?
範囲や頼む中身で変わり、外部の確認責任者の費用も契約で決まるため、この記事では目安を載せていません。公式に決まっているのはIPAの登録料で、★3は2028年3月31日までの申請なら1年分1万円です。2〜3社に同じ条件で見積りを頼み、本文の「見積りで確かめること」の表で比べてください。
今すぐ契約しないと間に合いませんか?
★3・★4の登録の受付は2027年3月以降、SCSセキュリティ専門家の登録は2027年1月以降の予定です。急がせる勧誘について、経済産業省は注意を呼びかけています。
SCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度)
サプライチェーン全体で実施すべきセキュリティ対策の基準を示し、企業の対策の状況を見えるようにする制度です。★3(専門家確認付き自己評価)・★4(第三者評価)で評価し、経済産業省と内閣官房 国家サイバー統括室が進めています。
サイバーセキュリティお助け隊サービス
中小企業向けに、相談窓口・異常の監視・駆付け支援などの初動対応・簡易サイバー保険をまとめて安価に提供する民間のサービスです。基準を満たすサービスをIPAが登録し、「お助け隊マーク」を付けます。
IPA(独立行政法人情報処理推進機構)
経済産業省が所管する独立行政法人です。「中小企業の情報セキュリティ対策ガイドライン」を公開しているほか、経済産業省と内閣官房 国家サイバー統括室の監督のもとでSCS評価制度を運営します。
インシデント
セキュリティの事故や出来事のことです。情報の漏えいや改ざん、破壊・消失、情報システムの機能停止のほか、これらにつながる可能性のある出来事も含みます。
経済産業省
経済や産業の発展などを任務とする国の省です。内閣官房 国家サイバー統括室とともにSCS評価制度の検討を進め、2026年3月27日に制度構築方針を公表しました。
出典
- サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)(FAQを含む)(経済産業省) 2026年9月25日確認
- サプライチェーン強化に向けたセキュリティ対策評価制度に関する制度構築方針(本文)(経済産業省・内閣官房 国家サイバー統括室) 2026年10月4日確認
- SCS評価制度 基本規程(SCS-100)(IPA) 2026年10月4日確認
- SCS評価制度 評価機関指定基準(SCS-310)(IPA) 2026年10月4日確認
- 第3回SCS評価制度運営審議委員会 事務局説明資料(IPA) 2026年10月4日確認
- SCS評価制度 料金設定のお知らせ(IPA) 2026年10月4日確認
- SCS評価制度 よくある質問(IPA) 2026年10月4日確認
- サイバーセキュリティお助け隊サービス(新類型)実証事業(IPA) 2026年10月4日確認
- SCS評価制度に係る不適切な勧誘に御注意ください(経済産業省) 2026年9月25日確認
- 中小企業向けサイバーセキュリティ対策支援者リストの紹介(IPA) 2026年10月4日確認
- 【想定事例】発注側企業からの「サプライチェーン強化に向けたセキュリティ対策評価制度」4つ星相当の対策の実施要請を踏まえ、発注側企業と取引の相手方とが円満に価格交渉を行うためのプラクティス(経済産業省・公正取引委員会) 2026年9月25日確認
- 中小企業の情報セキュリティ対策ガイドライン 第4.0版(IPA) 2026年10月4日確認
- SCSセキュリティ専門家・評価機関(IPA) 2026年10月4日確認
改訂履歴
- 公開
この記事は編集方針に沿って作成しています。誤りに気づかれた場合は訂正方針をご覧のうえ、info@cybersecurity-navi.com までお知らせください。